
WAF y cortafuegos
Frena los exploits antes de que lleguen al origen.
Cada petición a un nombre con proxy se inspecciona en nuestros nodos de borde en Alemania y España: OWASP CRS 4.25 y 49 reglas propias, reglas de emergencia para CVE nuevos, límites de peticiones, reglas por IP y país y una puerta de acceso para la administración.
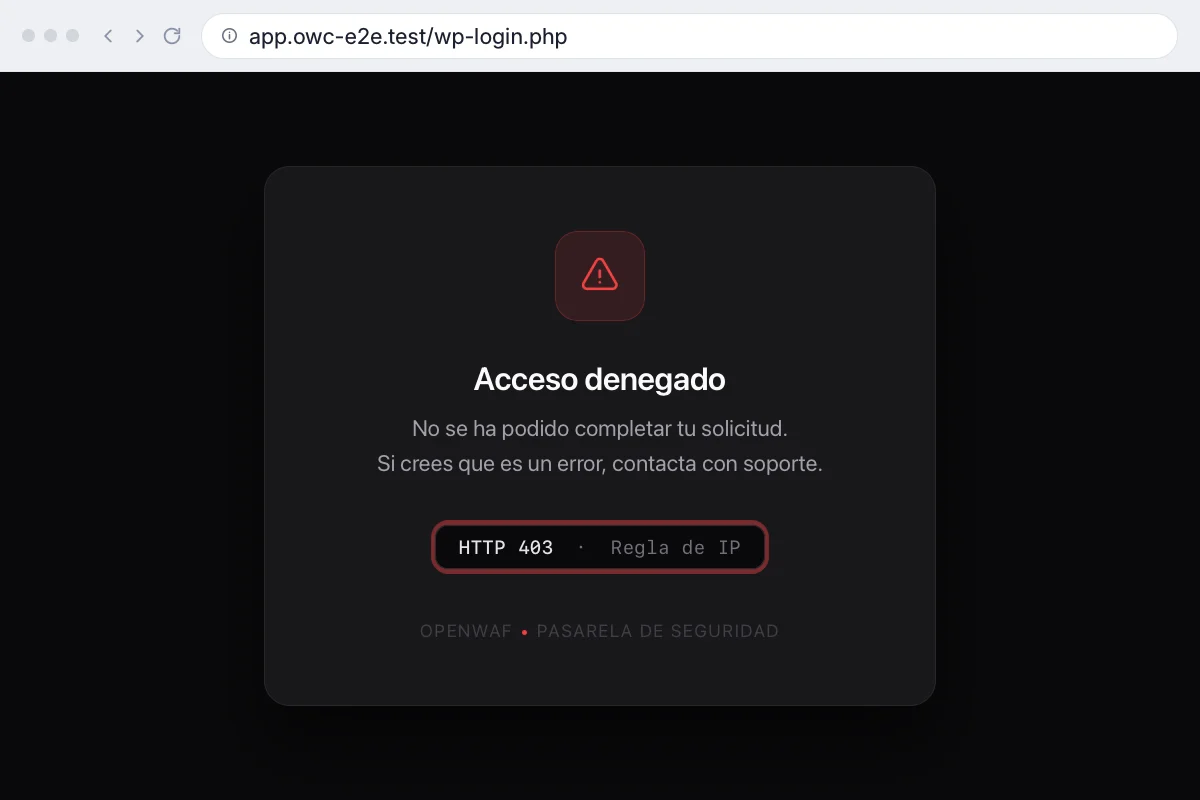
Un cortafuegos delante de cada web de tus clientes
Cada petición a un nombre con proxy se inspecciona en nuestros nodos de borde en Alemania y España: OWASP CRS 4.25 y 49 reglas propias, límites de peticiones, reglas por IP y país, y una puerta de acceso para las zonas de administración.
Cortafuegos de aplicaciones webPara los ataques conocidos en el borde, antes de que lleguen al origen.
OWASP CRS 4.25 sobre Coraza y 49 reglas propias.
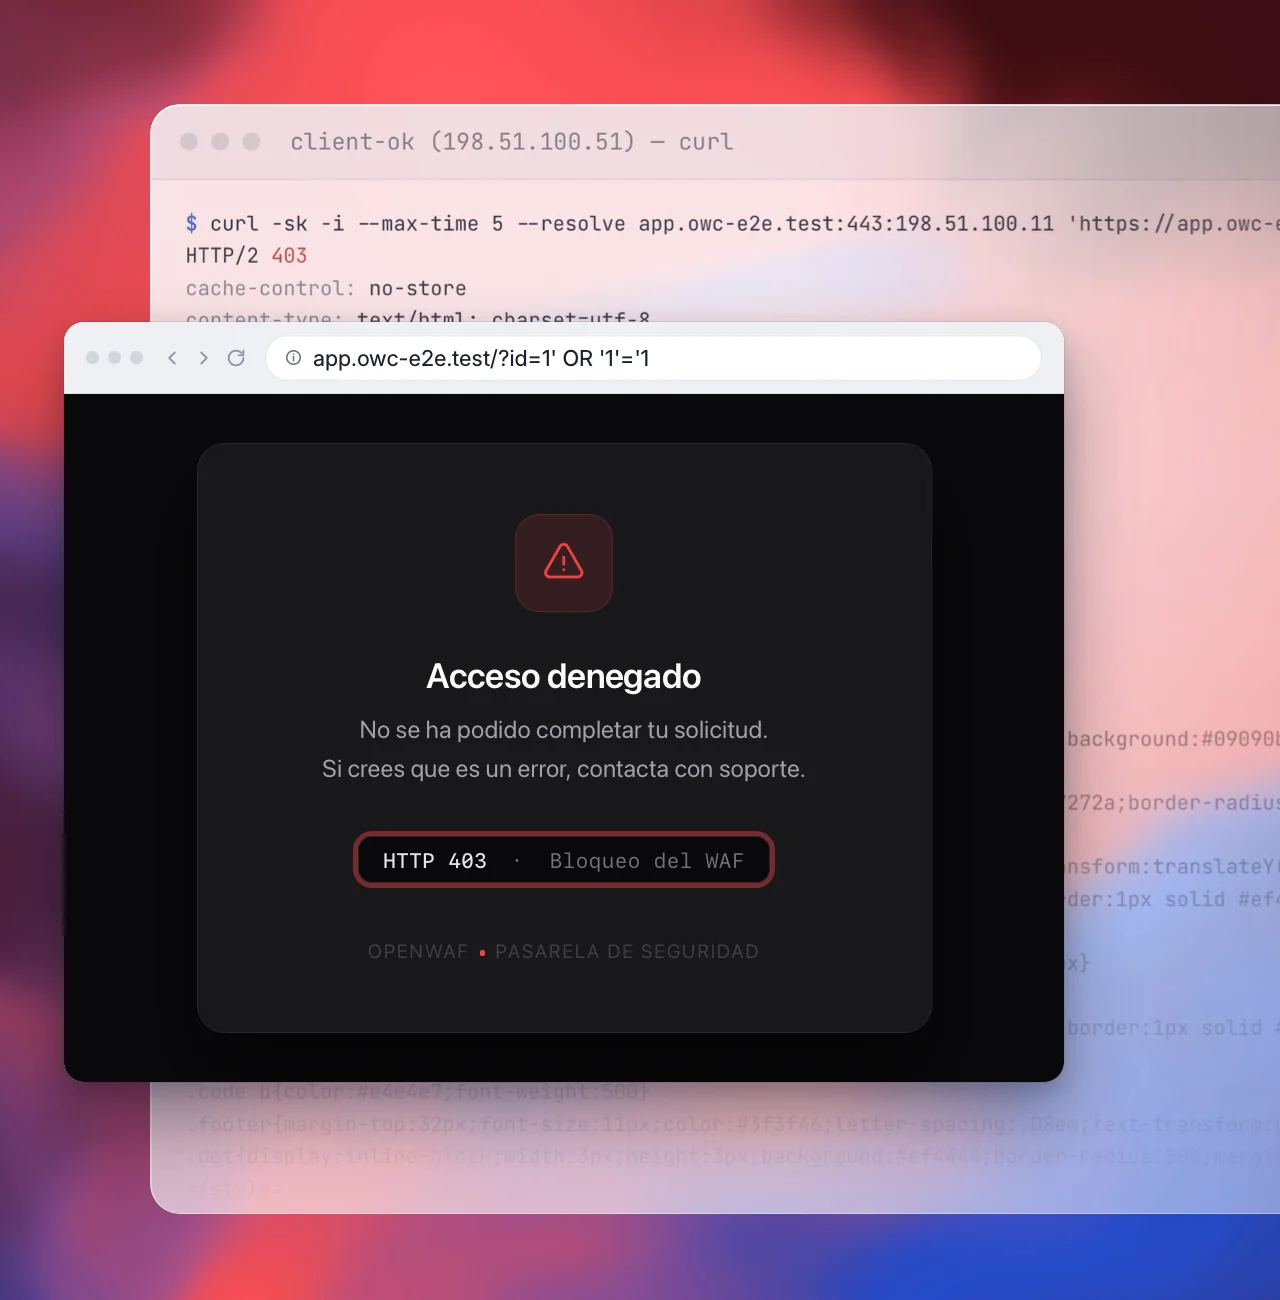
- Niveles de reglas
Apagado, bajo, medio o alto en cada web, partiendo de una plantilla de WordPress, Next.js o estática.
- Activo, solo registro o apagado
El modo activo bloquea. El de solo registro anota lo que se habría bloqueado, para ajustar una web antes de aplicarlo. Apagado desactiva el WAF en esa web.
- Reglas propias
Firmas de escáneres, ficheros secretos como
.envy.git, recorrido de rutas, trucos de codificación y request smuggling, que el Core Rule Set no cubre por sí solo. - Reglas de emergencia para CVE nuevos
Un parche virtual llega a todos los nodos mientras actualizas, como la regla 10075 contra PHP2Shell.
- Escudos por tecnología
8 protecciones para WordPress, GraphQL, source maps, redirecciones abiertas, SSRF e inyección de prompts, que se pueden apagar por ruta cuando estorban.
- Excepciones y página de bloqueo
Apaga una regla en una web o en una ruta, y enseña a los visitantes bloqueados una página con la marca de tu cliente.
Límites de peticionesFrena la fuerza bruta y el scraping antes de que le cuesten nada a tu origen.
Una regla elige una ruta y sus métodos, y cuenta por lo que identifica al cliente.
{"name": "Login",
 "path_prefix": "/auth/login",
 "methods": ["POST"], "key": "ip",
 "requests": 60, "period": 900,
 "algorithm": "gcra", "action": "block",
"mitigation_timeout": 900}- Hasta 25 reglas por web
Por ruta, métodos, una cabecera o un parámetro de la URL, con plantillas para inicio de sesión, códigos de un solo uso y API.
- Cuenta lo que importa
Por IP, por una cabecera como una clave de API, por una cookie o por un campo JSON del cuerpo, con ventana deslizante o GCRA.
- Bloquear, desafiar o anotar
Lo que sobra recibe un 429, una página de prueba de trabajo o solo una anotación, con un tiempo de castigo opcional.
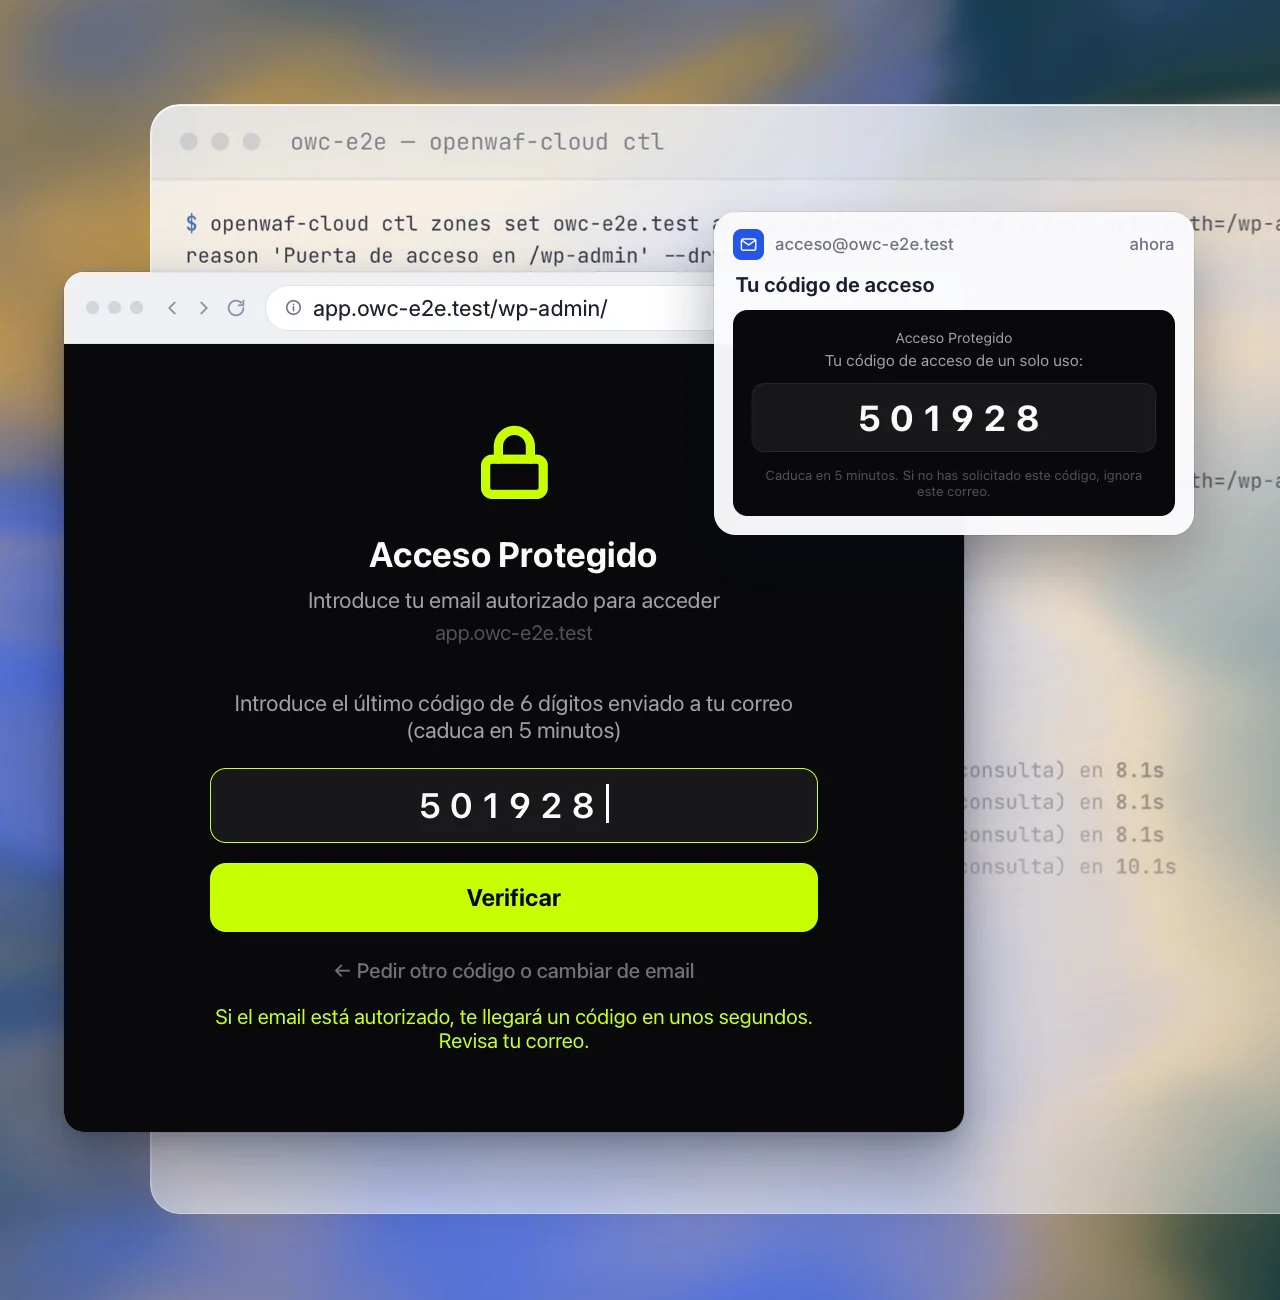
Puerta de acceso/wp-admin, detrás de un código de un solo uso por correo.
Ni los bots ni quien prueba contraseñas llegan al formulario de acceso, y la aplicación no cambia.
- Protege rutas como
/wp-adminLas peticiones a una ruta protegida se retienen en el borde hasta que el visitante demuestra quién es.
- Códigos de un solo uso por correo
Las personas autorizadas reciben un código de un solo uso por correo, enviado desde
[email protected]. - Una lista de personas por web
Decide quién puede llegar a la administración de cada web.
Reglas por IP, país e inteligencia de amenazasElige quién llega a cada web.
Direcciones sueltas, redes enteras, países o una lista de inteligencia de amenazas.
$ openwaf-cloud ctl rules add example.com \
    kind=ip ip=198.51.100.0/24 action=block \
    --reason "scanner range"
$ openwaf-cloud ctl rules add example.com \
    kind=ip ip=203.0.113.10 action=allow \
--reason "office"- Listas de permitidos y bloqueados
Direcciones sueltas o rangos CIDR, por web.
- Reglas por país
Permite o bloquea el tráfico por país.
- Listas de inteligencia de amenazas
Bloquea las direcciones que aparecen en listas de IP de inteligencia de amenazas, que se actualizan solas.
Ajustes de la webRedirecciones, CORS y límites, en un solo sitio por web.
Los ajustes que suelen acabar repartidos por las configuraciones del servidor.
{"redirects": [{"host": "www.example.com",
   "status": 301, "path_prefix": "/old",
   "target": "https://example.com",
   "preserve_path": true, "preserve_query": true}],
 "cors_allow_origins": ["https://app.example.com"],
 "redirect_allow_hosts": ["example.com"],
"max_body_mb": 25, "timeout_ms": 5000}- Reglas de redirección
Hasta 50 redirecciones por web, de 301 a 308, conservando la ruta y los parámetros si quieres.
- Lista de orígenes CORS
Controla qué orígenes pueden llamar a las API de la web desde un navegador.
- Lista de redirecciones permitidas
Limita adónde puede redirigir la web a sus visitantes, para evitar abusos de redirección abierta.
- Límites de la petición
Tamaño máximo de la petición y tiempo de espera hacia el origen.
Preguntas frecuentes
Preguntas sobre el cortafuegos
¿Puedo probar las reglas antes de que bloqueen nada?
Sí. Cada web tiene tres modos de WAF: activo bloquea, solo registro anota lo que se habría bloqueado para que ajustes la web antes, y apagado desactiva el WAF en esa web.
¿Y si una regla bloquea un plugin o un formulario legítimo?
Apaga esa regla en la web o en una ruta concreta. Los escudos por tecnología también se apagan por ruta.
¿Qué pasa cuando se publica un CVE crítico?
Un parche virtual llega a todos los nodos de borde mientras actualizas, como la regla 10075 contra PHP2Shell.
Relacionado
Sigue explorando
Bots y agentes de IA
Deja pasar a los buscadores y frena a scrapers e impostores
Más información: Bots y agentes de IA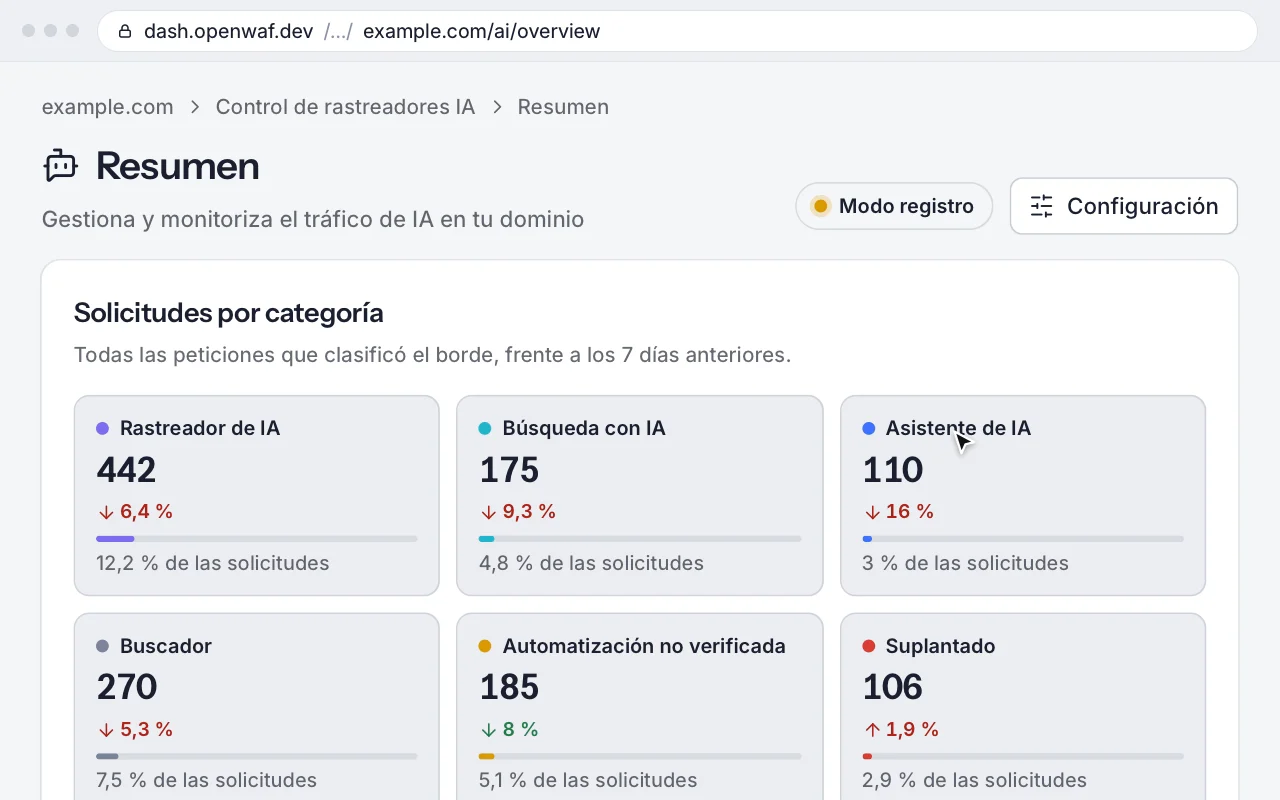
DNS, TLS y origen
Siempre en línea sin montar tu propio DNS
Más información: DNS, TLS y origen$ dig +short NS example.com faros.ns.openwaf.dev. polaris.ns.openwaf.dev. $ dig +short MX example.com 1 smtp.google.com.Control de cambios
Cada cambio, registrado, y a un paso de deshacerse
Más información: Control de cambios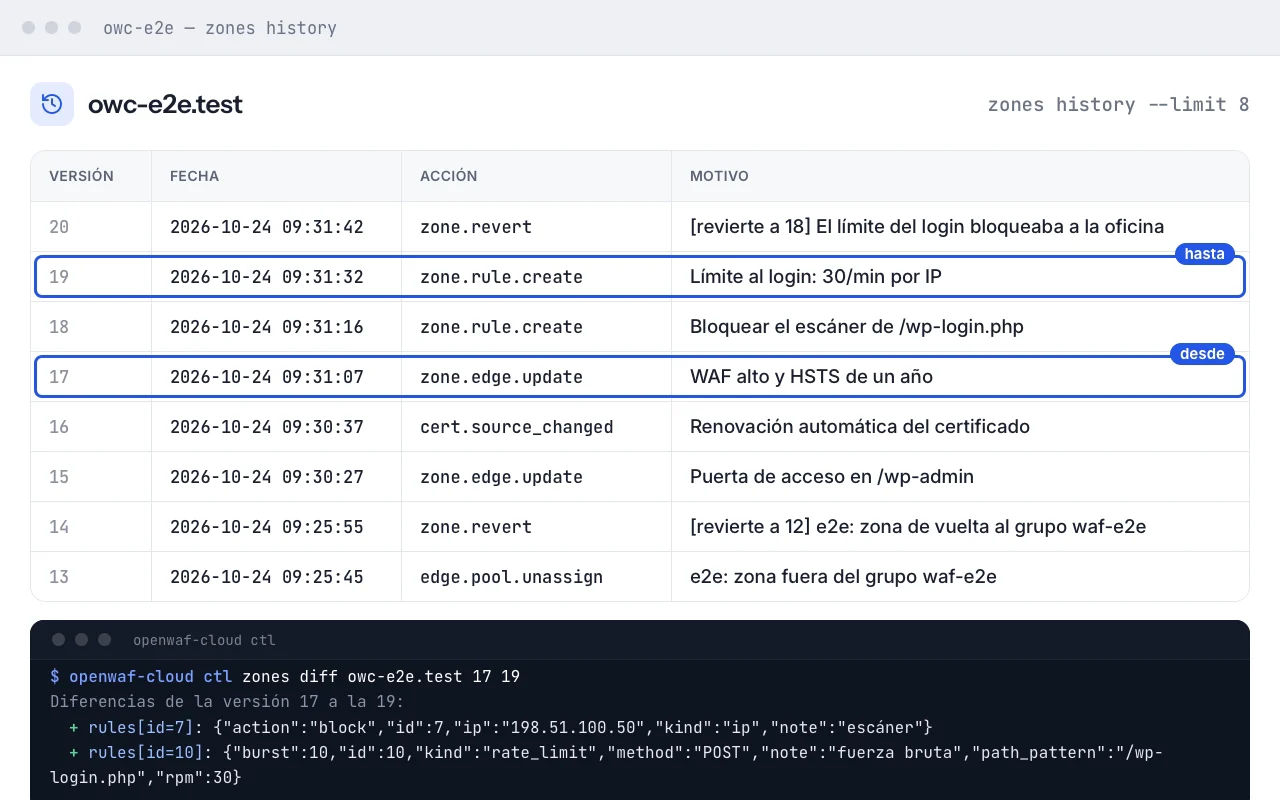
Pon un cortafuegos delante de cada web de tus clientes.
Gratis durante el acceso anticipado. Añade un dominio, empieza en modo solo registro y aplica cuando las cifras cuadren.