
DNS, TLS y origen
Tus propios servidores de nombres, con certificados.
Cada cuenta tiene una pareja fija de servidores de nombres bajo ns.openwaf.dev. Delega un dominio en ella, o conserva tu DNS y apunta los nombres a OpenWAF con un CNAME. Los certificados se emiten y se renuevan solos, y los dominios nuevos verifican el certificado del origen con Full (strict).
Tus propios servidores de nombres, con certificados
Cada cuenta tiene una pareja fija de servidores de nombres bajo ns.openwaf.dev. Delega un dominio en ella, o conserva tu DNS y apunta los nombres a OpenWAF con un CNAME: ponemos el proxy en los nombres que elijas y emitimos sus certificados.
DNS autoritativoUna pareja de servidores de nombres para todos los dominios de tus clientes.
Delega un dominio en tu pareja, o conserva tu DNS y apunta los nombres a OpenWAF.
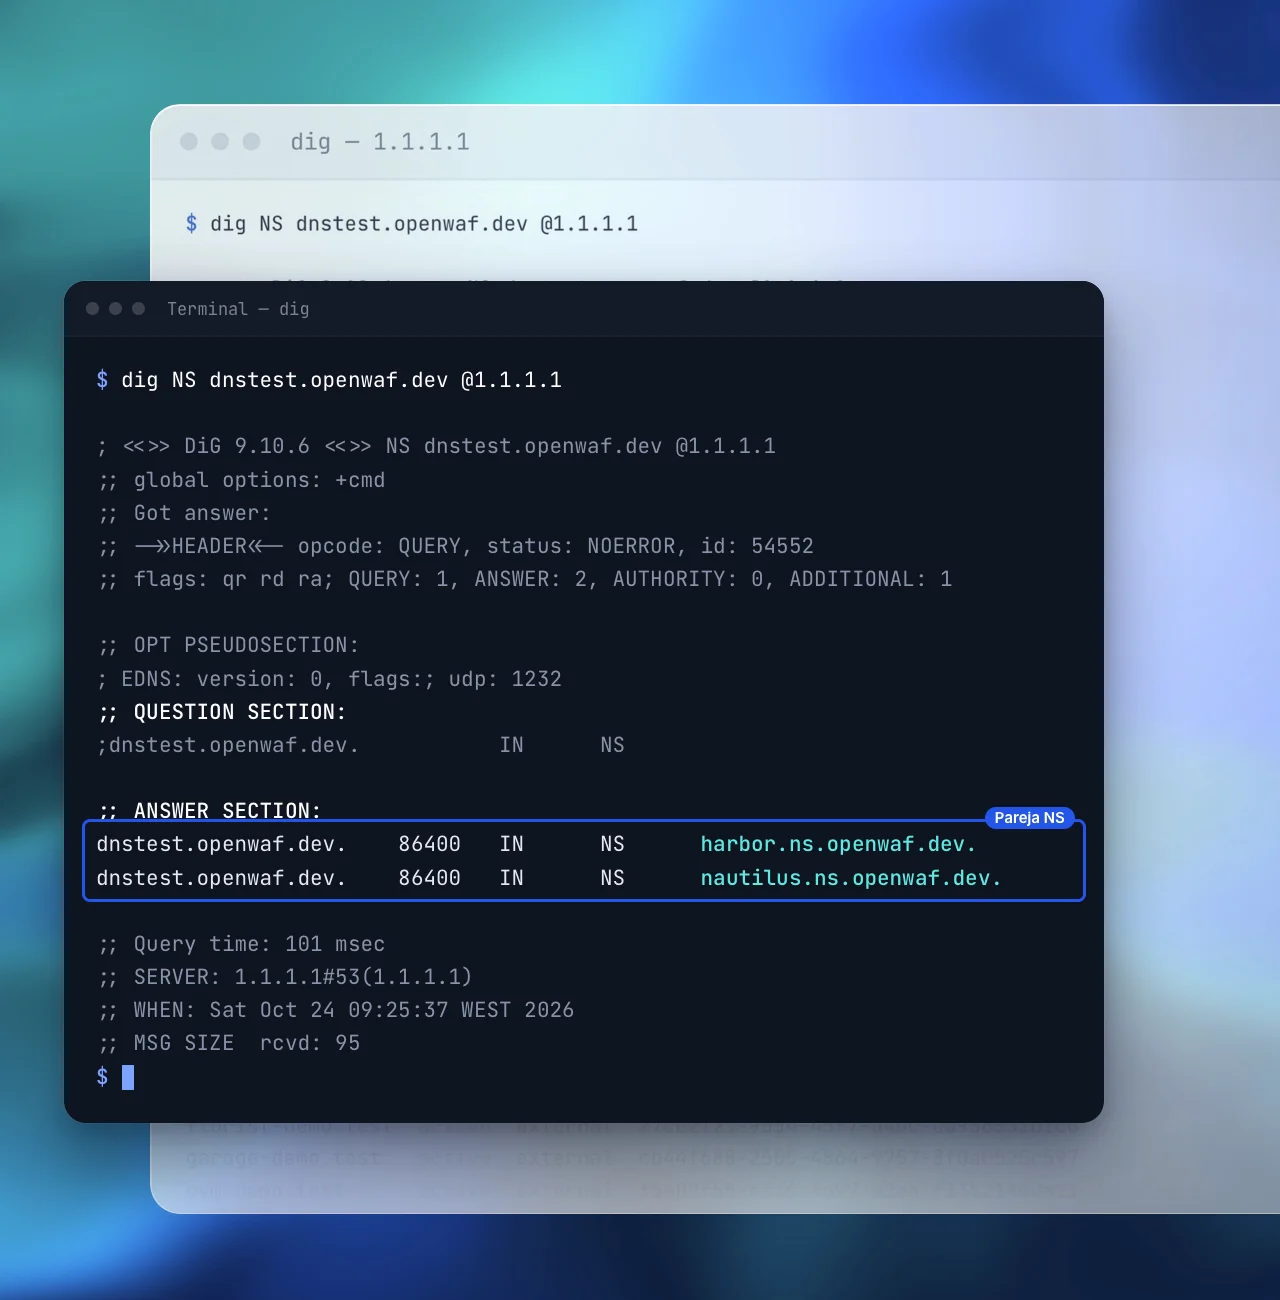
- Una pareja fija de servidores de nombres
Cada cuenta tiene la suya bajo
ns.openwaf.dev, con nombres de navegación: faros, polaris, meridian, azimut, sextant, compass, harbor, nautilus, portolan y beacon. - O conserva tu DNS
Verifica el dominio con un registro TXT y apunta cada nombre a OpenWAF con un CNAME o un registro A.
- Respuestas con comprobación de salud
Los nodos de borde se comprueban cada 5 segundos, cada visitante va al nodo sano más cercano y un nodo caído sale de las respuestas en unos 20 segundos.
- Primario oculto, secundarios públicos
El primario no es accesible desde Internet; responden las consultas los secundarios públicos en Alemania.
- Con proxy o solo DNS, en cada registro
Elige qué nombres pasan por el WAF; el resto recibe respuestas DNS normales.
- Importa y edita
Importa un fichero BIND o los registros públicos del dominio, y edita todos los tipos de registro con interruptor de proxy.
Correo que sigue funcionandoCambia el DNS sin romper el correo.
Al cambiar el DNS es cuando suele romperse el correo. El panel lo comprueba y te lo configura.
example.com.  MX   1 smtp.google.com.
example.com.  TXT  "v=spf1 include:_spf.google.com ~all"
google._domainkey.example.com.
TXT "v=DKIM1; k=rsa; p=MIIBIjANBg…"- Comprobación del correo
MX, SPF con sus consultas anidadas, DKIM y DMARC tal y como los ve el DNS público, además de los nombres de correo con proxy y los conflictos.
- Proveedor configurado en un solo cambio
Plantillas para 12 proveedores, de Google Workspace y Microsoft 365 a Amazon SES y Resend, aplicadas como un único cambio versionado.
TLS automáticoCertificados que se renuevan solos.
El TLS termina en el borde, con Let’s Encrypt o con un certificado que subes tú.
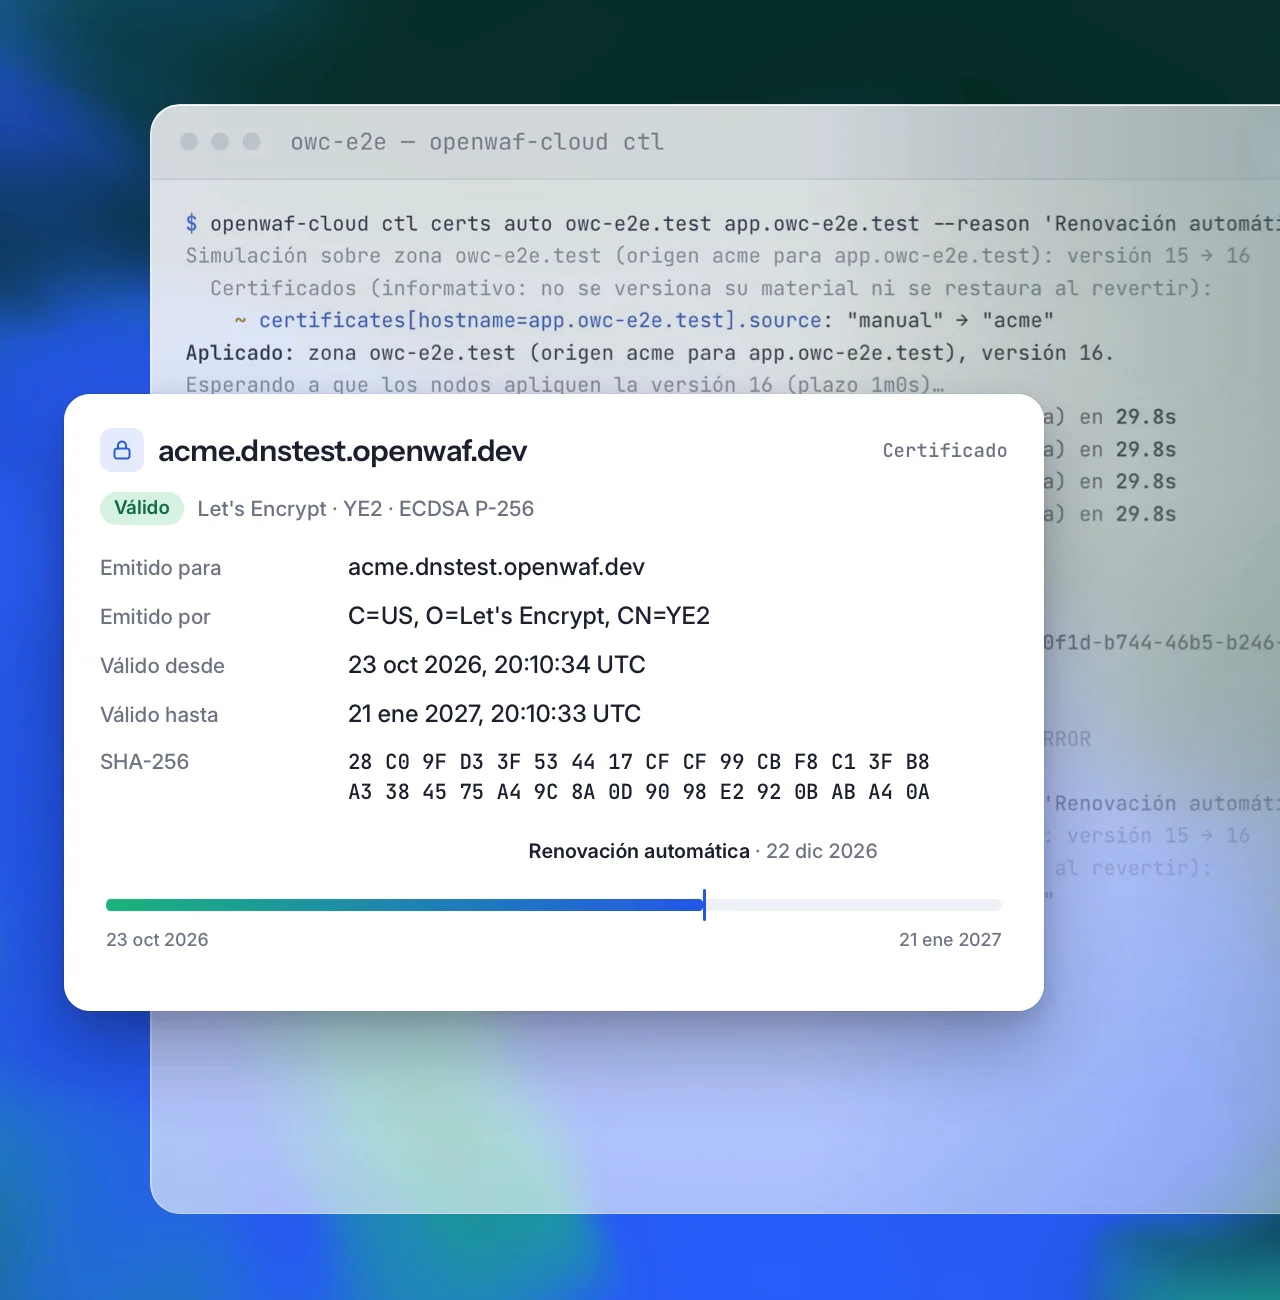
- Certificados de Let’s Encrypt
Se emiten automáticamente con validación DNS-01 o HTTP-01.
- Renovados 30 días antes de caducar
La renovación empieza 30 días antes de que caduque el certificado.
- Trae el tuyo
Sube un certificado a mano cuando un cliente necesite uno concreto.
- HSTS
Activa HTTP Strict Transport Security en cada web.
Protección del origenCifra el tramo hasta tu servidor y deja pasar solo a OpenWAF.
TLS verificado hasta el origen, certificados de origen gratis y conexiones al origen autenticadas.
{"origin": {
  "scheme": "https", "port": 443,
  "tls_verify": "full_strict",
  "server_name": "origin.example.com",
"client_cert": true}}- Full (strict) por defecto
Los dominios nuevos verifican el certificado del origen; si no cuadra, verás un 526 claro en vez de un riesgo silencioso.
- Origin CA de OpenWAF
Certificados de origen gratis de hasta 15 años, con una clave que generamos o con tu propio CSR. No guardamos la clave privada.
- Autenticación del borde ante el origen (mTLS)
El borde presenta un certificado de cliente, así que tu servidor puede rechazar cualquier conexión que no llegue por OpenWAF.
- TLS híbrido poscuántico
X25519 con ML-KEM-768 es la opción preferida hacia los visitantes y hacia tu origen, frente a quien guarda tráfico hoy para descifrarlo mañana.
Preguntas frecuentes
Preguntas sobre el DNS
¿Hay que cambiar los servidores de nombres? ¿Puedo usar un CNAME?
Puedes hacer cualquiera de las dos cosas. Delega el dominio en tu pareja de OpenWAF y respondemos todo su DNS, o deja tu DNS donde está: verifica el dominio con un registro TXT y apunta cada nombre a OpenWAF con un CNAME (o con un registro A en el dominio raíz).
¿Dónde estáis?
Los nodos de borde están en Alemania y España; los servidores DNS y los datos de los clientes, en Alemania. Las respuestas DNS comprueban la salud de los nodos: cada visitante va al nodo sano más cercano y un nodo caído sale de las respuestas en unos 20 segundos.
¿Se romperá el correo u otros servicios al cambiar los servidores de nombres?
No, si el dominio tiene los mismos registros que antes. Los registros sin proxy, como los MX del correo, se responden tal y como los defines. El panel comprueba MX, SPF, DKIM y DMARC tal y como los ve el DNS público, y configura el correo de 12 proveedores habituales en un solo cambio.
Relacionado
Sigue explorando
Trae tus dominios sin romper el correo.
Gratis durante el acceso anticipado. Añade un dominio: detectamos sus registros actuales, comprobamos su correo y te damos la pareja de servidores de nombres que tienes que poner en el registrador.